
Le 21 octobre 2026 à 16h, l’équipe de PHP a publié le correctif de PHP2Shell, deux failles critiques qui permettaient de prendre le contrôle d’un serveur à distance. Le soir même, l’ensemble des 192 sites et applications hébergés sur OktoCloud tournaient sur une version corrigée, et une première protection était en place avant même la sortie du correctif. Voici notre retour d’expérience, qui fait suite à notre annonce de la faille du 21 octobre.
La faille, en deux mots
PHP est le moteur qui génère les pages de la plupart des sites web, dont tous les sites WordPress. Les failles CVE-2026-109618 et CVE-2026-109619, notées 9,2 sur 10, permettaient à un attaquant d’exécuter du code sur le serveur avec une simple requête, sans identifiant ni mot de passe. Toutes les versions de PHP depuis 2012 étaient concernées, et des tentatives d’attaque ont été observées dès le matin du 21 octobre.
Notre réponse, heure par heure
- 20 octobre : fuite des informations sur la faille, analyse et préparation de notre plateforme.
- 21 octobre, 15h59 : avant même le correctif officiel, le mécanisme de PHP visé par l’attaque est désactivé dans notre socle d’hébergement.
- 16h00 : publication des versions corrigées de PHP.
- 17h35 : notre nouvelle image d’hébergement en PHP 8.4.27 est construite et validée par des tests automatiques.
- 17h48 : premier site en production sur la version corrigée, moins de deux heures après sa publication.
- 17h57 → 23h01 : déploiement progressif sur les 26 sites et applications de notre plateforme conteneurisée, avec un contrôle de chaque site.
- Nuit du 21 au 22 octobre : les versions corrigées de PHP publiées par CloudLinux sont en place sur notre hébergement mutualisé ; nous vérifions les 166 sites concernés, compte par compte.
Les protections en place sur OktoCloud
Cette correction rapide repose sur plusieurs couches de sécurité, qui se complètent : si l’une est contournée, les autres restent actives.
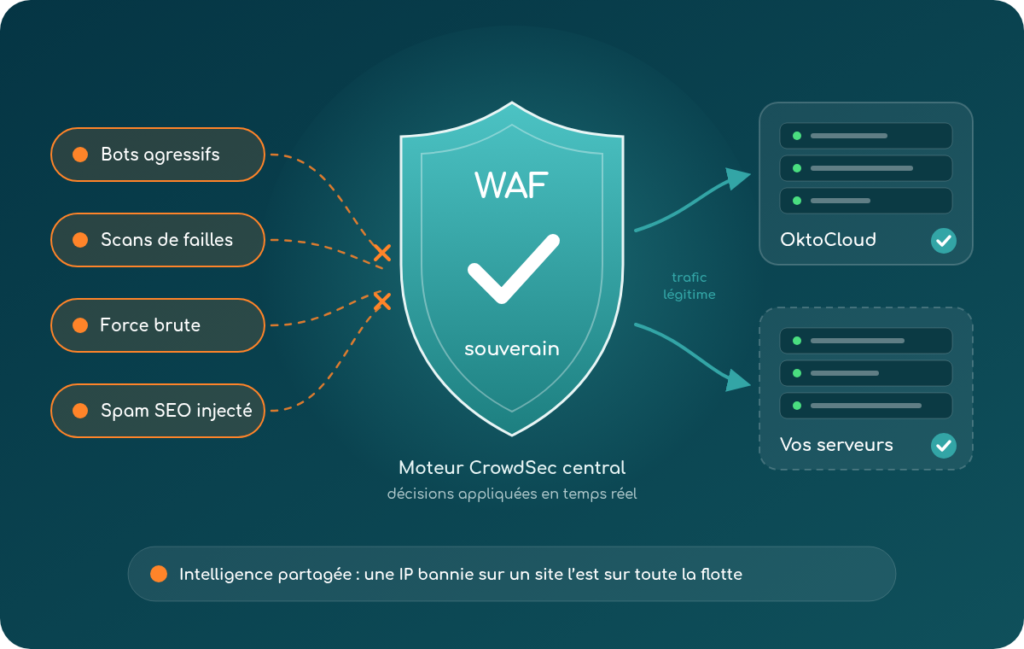
- Un pare-feu applicatif (WAF) en frontal, équipé de CrowdSec : les adresses qui sondent les sites sont bloquées automatiquement, et un « patch virtuel » peut être appliqué en quelques minutes sur tous les sites à la fois.
- Des versions de PHP maîtrisées : nous fabriquons nous-mêmes l’environnement PHP de notre plateforme conteneurisée à partir des sources officielles, ce qui nous a permis de passer en PHP 8.4.27 sans attendre les distributions tierces.
- Des versions corrigées par CloudLinux sur l’hébergement mutualisé, y compris pour les anciennes versions de PHP qui ne sont plus maintenues officiellement.
- Une défense en profondeur : le mécanisme visé par l’attaque reste désactivé partout, même avec les versions corrigées.
- Un accès d’administration doublement sécurisé avec Oktolink : page de connexion masquée, double authentification ou connexion unifiée (SSO), activables sur simple demande.
Ce qu’il faut retenir
Dès la déclaration de la faille, le correctif a été appliqué dans la foulée : une première protection avant la publication officielle, un premier site corrigé en moins de deux heures, et l’ensemble de la plateforme corrigé et vérifié dans la nuit. Aucune action n’est requise de la part de nos clients.
Le post-mortem complet, avec la chronologie détaillée et un glossaire pour les non-initiés, est disponible en PDF.